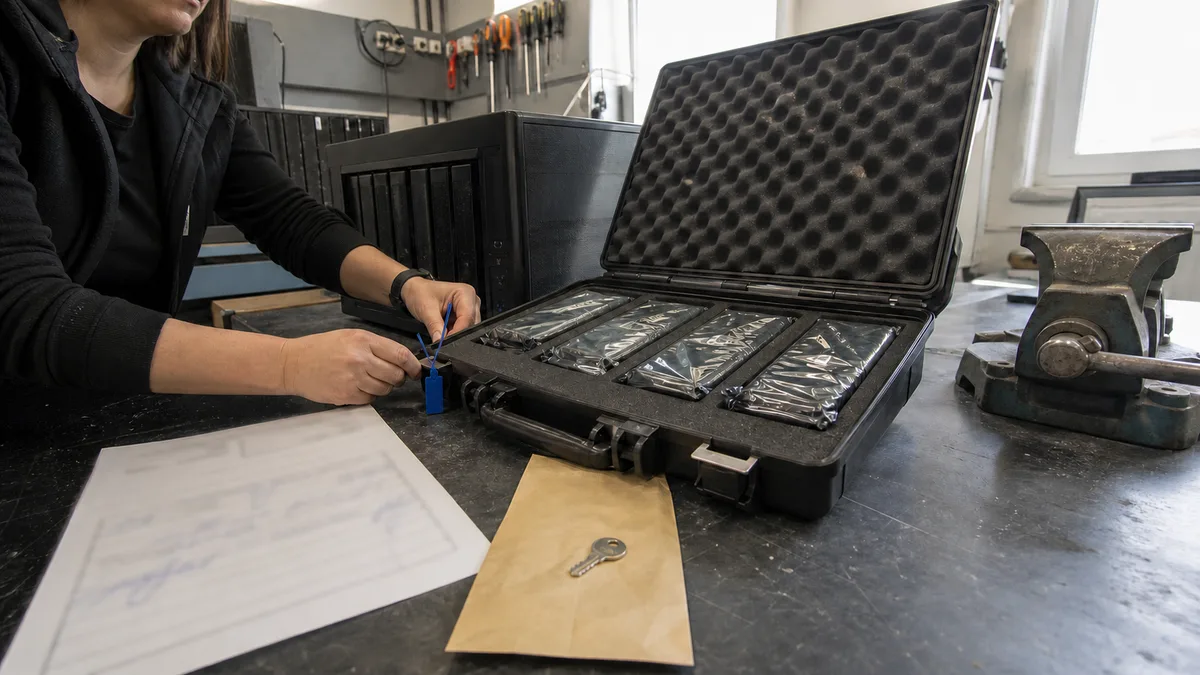
Die kurze Antwort: Ins Labor gehören nicht das NAS samt Kabeln und Verpackung, sondern alle Festplatten des Verbunds, gekennzeichnet mit der Nummer ihres Einschubs – einschließlich der defekten – sowie eine Notiz dazu, um welchen Verbund es sich handelt und was zuletzt damit geschehen ist. Zuerst werden die Datenträger Sektor für Sektor geklont, anschließend wird der Verbund virtuell anhand der Kopien zusammengesetzt; auf die Originalfestplatten wird nicht geschrieben. Schriftlich festgehalten werden sollten die übergebenen Geräte samt Seriennummern, die Vertraulichkeitsverpflichtung und ein Auftragsverarbeitungsvertrag nach Art. 28 DSGVO. Ohne diesen sollte ein Unternehmen personenbezogene Daten nicht an einen externen Dienstleister übergeben.
Dieser Text behandelt nicht die Frage, ob sich Daten aus dem Verbund retten lassen – darum geht es im Artikel Daten aus einem NAS retten. Er behandelt ein häufigeres Hindernis: einen Auftrag, der zwei Tage später beginnt, weil niemand weiß, welche Festplatte im ersten Einschub steckte – und die Unterlagen, die die Geschäftsführung unterschrieben haben möchte, bevor Unternehmensdaten das Gebäude verlassen.
Was mitgegeben werden muss: die Festplatten, nicht das ganze NAS
Die Grundregel lautet: Mitgegeben werden alle Festplatten des Verbunds – auch diejenige, die das NAS als defekt gemeldet hat. Bei RAID 5 oder SHR-1 kann sie die einzige Kopie von Blöcken enthalten, die sich aus den übrigen Datenträgern nicht mehr berechnen lassen, weil der Verbund bereits degradiert ist. Eine Festplatte wegzuwerfen, „weil sie ohnehin kaputt ist“, kann der teuerste Aufräumfehler der gesamten Datenrettung sein.
Das NAS-Gehäuse benötigen wir normalerweise nicht. Es gibt drei Ausnahmen, in denen auch das Gerät mitgegeben werden sollte:
- Hardware-RAID-Controller (Server, Rack-Speichersystem) – die Konfiguration kann im NVRAM des Controllers und nicht auf den Festplatten gespeichert sein.
- Verschlüsseltes Volume, dessen Schlüssel im Gerät gespeichert ist. Einige Plattformen binden den Schlüssel an eine bestimmte Hardware. Ohne diese bleibt selbst eine perfekte Kopie der Festplatten unlesbares Rauschen.
- Die Festplatten lassen sich nicht sicher entnehmen – etwa wegen verklemmter Einschübe, versiegelter Rack-Schubladen oder eines Geräts, das einem Wartungsvertrag des Lieferanten unterliegt.
Wenn Sie sich nicht sicher sind, bauen Sie nichts auseinander, sondern rufen Sie zuerst an. Die Demontage lässt sich abstimmen; vertauschte Festplatten lassen sich deutlich schwerer rückgängig machen.
Kennzeichnen Sie die Einschubreihenfolge, bevor Sie eine Festplatte entnehmen
Das ist der einzige Punkt dieses Artikels, der sich später nicht mehr zuverlässig korrigieren lässt. Die Reihenfolge der Festplatten gehört zu den Informationen über den Verbund. Vertauschte Einschübe lösen bei vielen Plattformen automatisch einen Rebuild-Versuch oder das Schreiben von Metadaten aus – also genau das, was bei einer Datenrettung unterbleiben muss.
Das dauert nur fünf Minuten:
- Bevor Sie etwas entnehmen, fotografieren Sie das NAS von vorn, mit geöffneten Abdeckungen und gut lesbaren Einschubnummern.
- Kleben Sie auf jede Festplatte ein Etikett und schreiben Sie mit einem Marker die Nummer des Einschubs darauf. Kein farbiger Punkt und keine Position im Versandkarton – die konkrete Nummer.
- Notieren Sie Hersteller, Modell und Seriennummer jeder Festplatte zusammen mit der jeweiligen Einschubnummer.
- Entnehmen Sie die Festplatten einzeln und verpacken Sie jede sofort separat in einem Antistatikbeutel und Luftpolsterfolie.
Datenrettungslabore nennen unvollständige Angaben als einen der häufigsten Kundenfehler: Menschen verwechseln RAID-Level wie RAID 1 und RAID 0, Controller-Modelle oder die Reihenfolge der Festplatten. Die Wiederherstellung beginnt dann nicht mit den Daten, sondern mit der Ermittlung grundlegender Parameter.
Sieben Angaben, die wir vorab benötigen
Bereiten Sie diese Angaben auf einem Blatt Papier oder in einer einzigen E-Mail vor:
- NAS-Modell und Systemversion (DSM, QTS, QuTS hero, ReadyNAS OS, TrueNAS).
- Anzahl der Festplatten, genaue Modelle, Kapazitäten und Reihenfolge der Einschübe.
- Art des Verbunds und Dateisystem – RAID 1/5/6/10, SHR-1/SHR-2, X-RAID, RAID-Z; ext4, Btrfs, ZFS.
- Wann zuletzt alles funktioniert hat und was unmittelbar davor geschah: Austausch einer Festplatte, Kapazitätserweiterung, Stromausfall, Update oder Migration auf ein neues NAS.
- Was bereits versucht wurde. Besonders wichtig ist, ob Repair/Rebuild, Initialize,
fsck,btrfs check --repairoderchkdskausgeführt wurde oder ob jemand die Festplatten unter Windows angeschlossen hat. - Ob irgendeine Sicherung vorhanden ist und wann daraus zuletzt tatsächlich Daten wiederhergestellt wurden.
- Ob das NAS aus dem Internet erreichbar ist und auf welchem Weg – Portweiterleitung, QuickConnect, myQNAPcloud oder VPN.
Punkt 5 wird ungern erwähnt und ist dennoch der wichtigste. Ein gescheiterter Rebuild ist kein Grund zur Scham, sondern eine wichtige Ausgangsinformation. Wenn wir wissen, dass bereits Schreibvorgänge über den Verbund gelaufen sind, muss die Rekonstruktion anders angegangen werden.
Passwörter, Verschlüsselung und Schlüssel
Eine Frage kommt fast immer: „Müssen wir Ihnen den Administratorzugang geben?“
- Das Passwort für die NAS-Oberfläche benötigen wir normalerweise nicht. Die Festplatten werden außerhalb des Geräts ausgelesen; ein DSM- oder QTS-Konto ist dafür nicht erforderlich.
- Den Verschlüsselungsschlüssel oder das Passwort für ein verschlüsseltes Volume beziehungsweise einen verschlüsselten freigegebenen Ordner benötigen wir dagegen schon – andernfalls lassen sich aus der Kopie keine lesbaren Daten gewinnen. Übermitteln Sie den Schlüssel über einen anderen Kanal als die Festplatten.
- Suchen Sie nach der exportierten Schlüsseldatei, bevor sie gebraucht wird. Sie befindet sich häufig im Passworttresor des Administrators, der sie bei der Einrichtung des Volumes dort abgelegt hat – oder nirgends. Auch das ist eine Antwort, nur eine schlechtere.
Wenn der Schlüssel fehlt und niemand im Unternehmen ihn finden kann, teilen Sie uns das sofort mit. So vermeiden Sie Kosten für Arbeiten, deren Ergebnis niemand öffnen könnte.
Was im Labor tatsächlich mit den Daten geschieht
Das Vorgehen folgt dem Grundsatz Imaging first und einer festen Regel: Auf die Originalfestplatten wird nicht geschrieben.
- Eingangsdiagnose jedes einzelnen Datenträgers – der mechanische und elektronische Zustand wird geprüft, bevor die gesamte Festplatte ausgelesen wird.
- Klonen Sektor für Sektor. Jede Festplatte wird mit einem Hardware-Imager oder mit
ddrescuesamt Mapfile ausgelesen. Darin wird festgehalten, welche Bereiche erfolgreich gelesen wurden und welche erneut versucht werden müssen. Unlesbare Bereiche werden zunächst übersprungen und nicht durch wiederholte Zugriffe zusätzlich belastet. - Virtuelle Rekonstruktion des Verbunds anhand der Kopien. Parameter wie Festplattenreihenfolge, Stripe-Größe, Paritätsrotation und Offset werden aus den Metadaten ermittelt und anhand des Dateisystems überprüft. Nichts davon geschieht auf Ihren Originalfestplatten.
- Das Dateisystem wird ausschließlich lesend geöffnet. Bei ZFS erfolgt der Import ausdrücklich ohne Schreibzugriff (
zpool import -N -o readonly=on). Bei Btrfs werden die Metadaten mit Werkzeugen wiebtrfs-restoregelesen, statt das Dateisystem einzubinden und „direkt zu reparieren“, wodurch die Generation Roots der Bäume überschrieben würden. - Stichprobenprüfung – bevor Daten übergeben werden, wird kontrolliert, ob sich die Dateien tatsächlich öffnen lassen.
Der Grund dafür: Sowohl ein Rebuild als auch eine Dateisystemreparatur schreiben Daten – und zwar in die einzige vorhandene Kopie. Ausführlichere Informationen finden Sie unter Datenrettung aus RAID-Verbünden.
Die praktische Konsequenz für Sie: Wiederhergestellte Daten werden niemals auf demselben Datenträger gespeichert. Dadurch würden Originalblöcke überschrieben, bevor die übrigen Daten gerettet werden können. Planen Sie deshalb ein leeres Medium ein, dessen Kapazität dem tatsächlichen Datenvolumen entspricht, nicht der Gesamtkapazität des Verbunds.
Übergabeprotokoll: Was darin stehen sollte
Ein Übergabeprotokoll ist keine Formalität für die Buchhaltung. Es ist der einzige Nachweis darüber, in welchem Zustand und in welcher Anzahl Ihre Festplatten das Unternehmen verlassen haben. Folgende Angaben sollten mindestens enthalten sein:
- Datum und Uhrzeit der Übernahme sowie die Namen der konkret beteiligten Personen auf beiden Seiten, nicht nur die Firmennamen;
- eine Aufstellung aller übergebenen Datenträger: Hersteller, Modell, Kapazität, Seriennummer jeder Festplatte und Nummer des Einschubs, aus dem sie stammt;
- Zustand bei der Übernahme – sichtbare Beschädigungen, Spuren einer Öffnung oder Aufkleber eines anderen Dienstleisters;
- Gegenstand des Auftrags: nur Diagnose oder bereits ein Eingriff sowie das weitere Vorgehen, falls sich keine Daten retten lassen;
- das Medium, auf dem die Daten zurückgegeben werden, und wer es bereitstellt;
- wie lange der Dienstleister die Arbeitskopie nach der Datenübergabe aufbewahrt und wann sie gelöscht wird.
Zwei weitere Fragen sollten Sie vor der Unterschrift stellen: Führen Sie die Datenrettung selbst durch oder schicken Sie die Festplatte weiter? Falls sie weitergeschickt wird: an wen und wohin? Aus einem Dienstleister werden dadurch zwei, obwohl Sie den zweiten nicht selbst ausgewählt haben.
Vertraulichkeit und DSGVO: Das Labor ist Auftragsverarbeiter
Das NAS eines kleinen Unternehmens enthält fast immer personenbezogene Daten – Gehaltsdaten, Personalakten, Verträge, Kundenkontakte oder Kameraaufzeichnungen. Die Übergabe an ein externes Labor ist deshalb nicht nur ein technischer Vorgang, sondern eine Verarbeitung personenbezogener Daten nach Art. 28 DSGVO. Sie sind der Verantwortliche, das Labor ist der Auftragsverarbeiter, und zwischen Ihnen sollte ein entsprechender Vertrag bestehen. Achten Sie dabei auf folgende Punkte:
- Gegenstand, Dauer, Art und Zweck der Verarbeitung sowie Kategorien der Daten und betroffenen Personen – bei einer Datenrettung also die Wiederherstellung von Daten von übergebenen Datenträgern für die Dauer des Auftrags;
- der Auftragsverarbeiter handelt ausschließlich auf dokumentierte Weisung des Verantwortlichen;
- Vertraulichkeitsverpflichtung der Personen, die Zugriff auf die Daten erhalten;
- Einbindung eines weiteren Auftragsverarbeiters nur mit Ihrer Zustimmung – genau das betrifft Fälle, in denen eine Festplatte an ein ausländisches Labor weitergeleitet wird;
- Löschung oder Rückgabe der Daten nach Abschluss des Auftrags sowie ein entsprechender Nachweis.
Eine separate Vertraulichkeitsvereinbarung (NDA) ersetzt diese Regelungen nicht – und umgekehrt. Das NDA schützt Geschäftsgeheimnisse, Art. 28 DSGVO personenbezogene Daten. In der Praxis können dies zwei Abschnitte desselben Vertrags sein und müssen keine zwei getrennten Verhandlungen bedeuten.
Unternehmen nach dem Zákon č. 264/2025 Sb. o kybernetické bezpečnosti müssen einen zusätzlichen Schritt beachten
Der Zákon č. 264/2025 Sb. o kybernetické bezpečnosti gilt seit dem 1. 11. 2025. Für registrierte Verpflichtete ergänzt er eine Anforderung, die bei der Datenrettung häufig übersehen wird: Nach § 13 odst. 5 muss ein Dienstleister, über den eine Sicherheitsmaßnahme umgesetzt wird, im Einklang mit den Anforderungen dieser Maßnahme ausgewählt werden – und diese Anforderungen müssen sich in den Verträgen widerspiegeln. Ein Labor, dem Sie den gesamten Unternehmensspeicher übergeben, ist genau ein solcher Dienstleister.
Der niedrigere Regelungsrahmen (vyhláška č. 410/2025 Sb.) verlangt in § 6 písm. c) regelmäßige Sicherungen der Daten, Konfigurationen und Einstellungen, die zur Wiederherstellung des Dienstes erforderlich sind. Der höhere Regelungsrahmen (vyhláška č. 409/2025 Sb.) geht weiter: § 26 odst. 3 verlangt die Prüfung der Wiederherstellbarkeit von Sicherungen, die Dokumentation der Ergebnisse und ihren Schutz mindestens durch Verschlüsselung gemäß § 25.
In der Praxis bedeutet das: Das Medium, auf dem wir Ihnen die wiederhergestellten Daten zurückgeben, ist eine weitere Kopie Ihrer Unternehmensdaten. Es sollte nicht unverschlüsselt transportiert werden – unabhängig davon, ob Ihr Unternehmen unter das Gesetz fällt. Vereinbaren Sie dies im Voraus und nicht erst bei der Übergabe. Vorsicht ist außerdem bei Artikeln geboten, die behaupten, Wiederherstellungstests müssten gesetzlich „monatlich“ stattfinden: Vorgeschrieben sind die Prüfung und ihre Dokumentation, nicht diese konkrete Häufigkeit.
Wenn die Daten zurückkommen: Damit es nicht wieder passiert
Der Auftrag endet mit der Übergabe der Daten, das eigentliche Problem aber meist nicht. Häufig wiederholt sich dasselbe Muster: Jemand hat das NAS vor Jahren angeschlossen und freigegebene Ordner eingerichtet. Ein Sicherungsauftrag wurde entweder nie angelegt oder läuft zwar, aber niemand hat jemals versucht, daraus Daten wiederherzustellen. Benachrichtigungen gehen an die Adresse eines Mitarbeiters, der das Unternehmen bereits vor zwei Jahren verlassen hat.
Drei Maßnahmen machen daraus einen überwachten Zustand statt eines Zufallsergebnisses und gehören zur monatlichen IT-Betreuung:
- Überwachung des Verbundzustands samt Prüfung, ob Meldungen tatsächlich bei jemandem ankommen;
- eine Sicherungskopie außerhalb des NAS, die weder Stromversorgung noch Gerät oder Administratorkonto mit dem Original teilt;
- ein Wiederherstellungstest statt einer bloßen Integritätsprüfung – eine Sicherung nehmen, daraus tatsächlich funktionsfähige Daten wiederherstellen und Datum sowie ausführende Person dokumentieren.
Zwischen „Die Sicherung wird grün angezeigt“ und „Wir haben im vergangenen Monat erfolgreich daraus wiederhergestellt“ liegt der Unterschied zwischen einem halbtägigen und einem zweiwöchigen Ausfall.
In Ihrem Serverraum steht ein NAS, das nicht mehr startet, und Sie wissen nicht, ob Sie daran etwas verändern dürfen? Starten Sie keinen Repair-Vorgang, sondern schreiben Sie uns zuerst. Für eine Anfrage zur Datenrettung genügt zunächst ein Satz; alles Weitere klären wir telefonisch. Diagnose und Preis werden vor dem Eingriff vereinbart, nicht danach.
Häufig gestellte Fragen
Sollen wir auch die Festplatte schicken, die das NAS als defekt gemeldet hat?
Ja. In einem degradierten Verbund kann sie die einzigen lesbaren Kopien von Blöcken enthalten, die sich aus den übrigen Festplatten nicht mehr berechnen lassen. Außerdem stellt sich eine aussortierte Festplatte häufig als funktionsfähig heraus – möglicherweise wurde sie wegen eines Controller-Timeouts und nicht wegen eines Defekts aus dem Verbund entfernt.
Müssen wir das Administratorpasswort für DSM oder QTS bereitstellen?
In der Regel nicht, denn die Festplatten werden außerhalb des Geräts ausgelesen. Benötigt wird jedoch der Schlüssel oder das Passwort für ein verschlüsseltes Volume beziehungsweise einen verschlüsselten freigegebenen Ordner. Übermitteln Sie diese Zugangsdaten über einen anderen Kanal als die Festplatten selbst.
Können wir die Daten auf demselben NAS zurückbekommen?
Nicht bevor sie auf einem unabhängigen Medium geprüft wurden. Schreibvorgänge auf den ursprünglichen Festplatten überschreiben Blöcke, die möglicherweise noch für die weitere Rekonstruktion benötigt werden. Auf den ursprünglichen Speicher werden die Daten erst im letzten Schritt zurückgespielt.
Schließen Sie einen Auftragsverarbeitungsvertrag nach der DSGVO ab?
Ja, und wir betrachten das als Standard, nicht als Zusatzleistung. Wenn ein Dienstleister behauptet, dass ein solcher Vertrag bei einer Datenrettung nicht erforderlich sei, fragen Sie ihn, wen er dann als Verantwortlichen für die personenbezogenen Daten auf Ihrem NAS ansieht.
Quellen
- Rossmann Group – What Happens During a NAS Crash – sektorweises Klonen, virtueller Aufbau des Verbunds, schreibgeschützter ZFS-Import
- SmallNetBuilder – The Seven Biggest Mistakes When Attempting Data Recovery – unvollständige Angaben und Speichern wiederhergestellter Daten auf der ursprünglichen Festplatte
- gdpr.cz – Rozhodné právo ve zpracovatelských smlouvách – externe Verarbeitung nach Art. 28 DSGVO
- e-Sbírka – zákon č. 264/2025 Sb. – § 13 odst. 5, Auswahl des Dienstleisters und Aufnahme der Anforderungen in die Verträge
- e-Sbírka – vyhláška č. 409/2025 Sb. – § 26 odst. 3, Prüfung der Wiederherstellbarkeit von Sicherungen und Verschlüsselung
- e-Sbírka – vyhláška č. 410/2025 Sb. – § 6 písm. c), regelmäßige Sicherungen im niedrigeren Regelungsrahmen
Wo Sie uns finden
ITHOPE ist eine Firma aus Brno, Tschechien: wir machen Datenrettung von Festplatten, RAID und NAS, PC- und Notebook-Service und IT für Unternehmen, alles im eigenen Labor in der Viniční 3587/216, 615 00 Brno.
Telefon +420 775 556 063 (rund um die Uhr). Das Gerät können Sie persönlich bringen oder per Kurier schicken (Zásilkovna, PPL).