Коротка відповідь: SMS-код — найслабший із поширених других факторів. Американський NIST у своїх актуальних рекомендаціях називає його «обмеженим» і вимагає, щоб оператор пропонував також інший варіант. Застосунки з кодом (TOTP) і push-сповіщення кращі, але зловмисник, який розмістить між вами та сторінкою входу проксі-посередника, обійде і їх. Принципово захищені від такої атаки лише passkeys та апаратні ключі FIDO2: автентифікація криптографічно прив’язана до домену, тому на підробленій адресі вона взагалі не запуститься. Почніть з електронної пошти, облікових записів адміністраторів і віддаленого доступу, а passkey пояснюйте працівникам таким, яким він є насправді: менше введення, а не більше.
MFA (багатофакторна автентифікація) означає, що для входу потрібно кілька складових: щось, що ви знаєте (пароль), щось, що ви маєте (телефон, ключ), або щось, чим ви є (відбиток пальця, обличчя). 2FA — це варіант із двома факторами. Сьогодні головне питання полягає в їхній якості.
Чому SMS-коду вже недостатньо
Номер можна перехопити (SIM swap). Зловмисник переконує оператора — за допомогою соціальної інженерії, підроблених документів або нечесного працівника — перенести номер на його SIM-картку. Відтоді він отримує дзвінки та SMS жертви. Американський центр FBI IC3 повідомив, що за весь період із січня 2018 року до грудня 2020 року отримав 320 заяв про SIM swap зі збитками приблизно на 12 мільйонів доларів, тоді як лише за 2021 рік надійшло 1 611 заяв, а збитки перевищили 68 мільйонів доларів.
Код можна виманити в реальному часі. Шахрайська сторінка просить ввести пароль, одразу використовує його на справжньому сайті, той надсилає SMS, після чого сторінка запитує код. Працівник переписує його, адже повідомлення надійшло саме тоді, коли він на нього очікував.
Доставлення не перебуває під вашим контролем. SMS проходить через оператора, роумінг і можливе переспрямування, а компанія не може перевірити, хто його прочитав.
Тому NIST у редакції 4 рекомендацій SP 800-63B назвав автентифікацію через загальнодоступну телефонну мережу (SMS і голосові дзвінки) обмеженим автентифікатором. Згідно з документом, оператор має забезпечити доступність інших методів, попередити про обмеження ще до налаштування та перед надсиланням коду враховувати ознаки ризику — заміну пристрою, зміну SIM-картки, перенесення номера й інші відхилення від звичайної поведінки.
Практичний висновок: залишайте SMS лише як резервний метод там, де сервіс не дає змоги його замінити.
Атака, яка обходить навіть застосунок із кодом
Існує клас атак під назвою adversary-in-the-middle (AiTM) — «зловмисник посередині». Шахрайська сторінка працює не як статична копія, а як наскрізний посередник: підтримує два окремі зашифровані з’єднання — одне із жертвою, друге зі справжнім сервісом — і передає трафік між ними. Користувач бачить справжній діалог входу, дійсно входить і дійсно підтверджує другий фактор. Водночас посередник отримує cookie автентифікованого сеансу — підтвердження того, що перевірку вже пройдено, — і з ним дістає доступ до облікового запису без повторного запиту другого фактора. Microsoft описав кампанію, яка в такий спосіб атакувала понад 10 000 організацій із вересня 2021 року; після зламу з поштових скриньок жертв надсилалося шахрайське листування щодо рахунків.
Слабке місце полягає не в довжині коду, а в тому, що користувач може передати секрет будь-кому, хто його попросить. Захист має усунути саму таку можливість. Для цього потрібні три рівні:
- Метод, прив’язаний до домену. Passkey або апаратний ключ не пропонуватиметься на чужому домені, оскільки підпис створюється для конкретної адреси сервісу. Користувачеві нічого передавати.
- Умовний доступ. Microsoft зазначає, що умови доступу повторно оцінюються щоразу, коли хтось намагається використати викрадену cookie. Вимога використовувати керований пристрій зупинить атаку, навіть якщо дані сеансу вже витекли.
- Моніторинг наслідків. Нові правила в пошті, пересилання на сторонню адресу, зміна банківських реквізитів у вихідному рахунку. Усе це відстежується в журналах — і своєчасна реакція допоможе уникнути сценарію зі статті програма-вимагач у компанії: перші 24 години.
Втома від MFA і як її зменшив number matching
Інший спосіб обійти push-сповіщення взагалі не потребує складних технологій. Зловмисник, який уже має пароль, просто раз у раз намагається ввійти. Телефон користувача дзвонить о першій ночі, і після двадцять першого запиту той натискає «Підтвердити», аби його залишили в спокої. Це називається MFA fatigue — втома від MFA.
Відповіддю став number matching (зіставлення чисел): на екрані входу з’являється двозначне число, яке користувач має ввести в застосунку. Той, хто не починав вхід, не бачить жодного числа й не може його ввести. Microsoft увімкнув цю функцію для всіх push-сповіщень у Microsoft Authenticator без можливості відмовитися від неї; на розумних годинниках вона не працює, а старі версії застосунку не завершать вхід.
Проте number matching не захищає від фішингу. Він зупиняє бомбардування запитами, але не допомагає проти наскрізного проксі — у такому разі користувач побачить число, оскільки посередник передасть його зі справжнього сервісу. Тому правило для працівників звучить так: ніколи не підтверджуйте вхід, якого ви самі не починали, і повідомляйте про нього. Друга частина навіть важливіша: непідтверджений запит означає, що хтось знає пароль.
Що таке passkeys і FIDO2
FIDO2 — це відкритий стандарт входу без спільного секретного пароля. Він складається з інтерфейсу WebAuthn, який підтримує браузер, і протоколу CTAP, через який браузер взаємодіє з ключем або телефоном. Passkey — це облікові дані на основі цих стандартів, збережені в телефоні, комп’ютері або апаратному ключі.
Під час реєстрації створюється пара ключів. Публічний ключ отримує сервіс, а приватний залишається на вашому пристрої та ніколи його не залишає. Під час входу сервіс надсилає запит, пристрій після розблокування (відбитком пальця, обличчям або PIN-кодом) підписує його, а сервіс перевіряє підпис. Жоден секрет не передається, тому його неможливо ані перехопити, ані викрасти з бази даних сервісу. Стійкість до фішингу забезпечується тим, що автентифікатор вибирає ключ за перевіреним доменом — NIST називає це прив’язуванням до імені верифікатора. За іншою адресою пристрій не має чого запропонувати, тому користувач не може припуститися такої помилки.
Passkeys існують у двох формах, і ця відмінність важлива для компанії:
- Синхронізований passkey зашифровано резервується та передається між вашими пристроями — в Apple через iCloud Keychain, який Apple описує як наскрізно зашифрований ключами, невідомими навіть самій компанії. Втрата телефона не означає втрату доступу.
- Passkey, прив’язаний до пристрою (device-bound), не синхронізується. До цієї категорії належать апаратні ключі та passkey, збережений безпосередньо в Microsoft Authenticator: Entra ID вважає його device-bound і вимагає Android 14, iOS 17 або новішої версії. Це забезпечує вищу надійність, але потребує резервного методу.
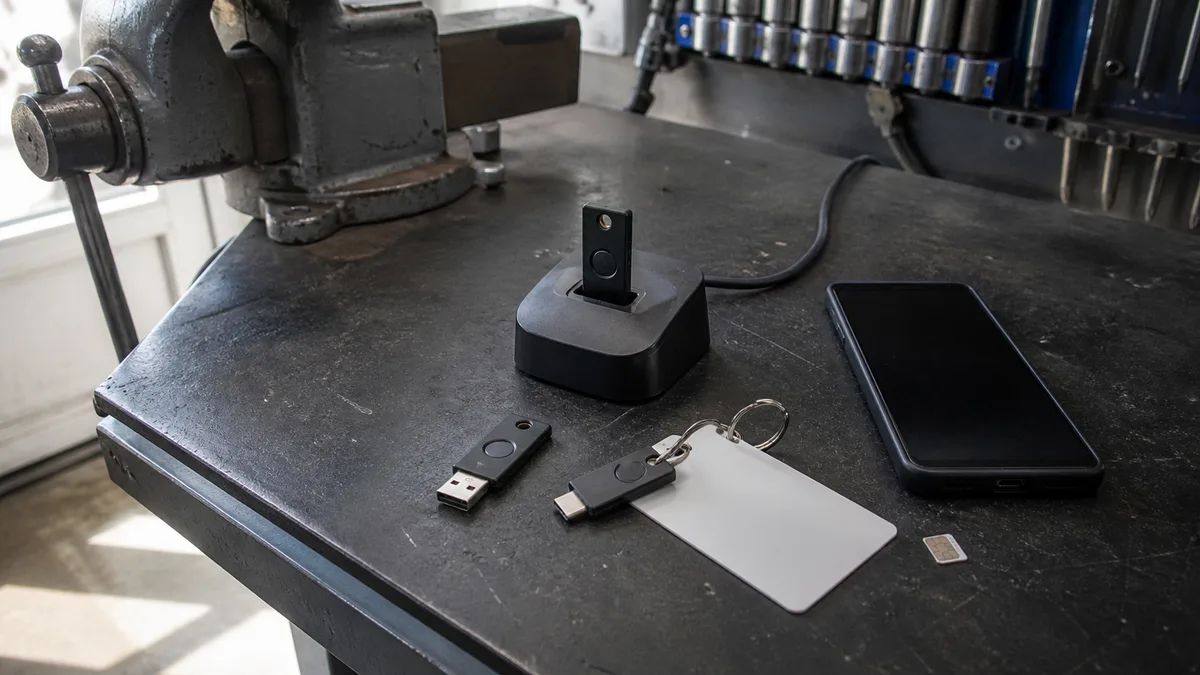
Апаратні ключі варто видати людям, чиї облікові записи критично важливі для компанії: керівнику, бухгалтеру, ІТ-адміністратору та всім, хто має право змінювати банківські реквізити. Ключі YubiKey випускаються у варіантах із USB-A, USB-C, NFC та Lightning, а крім FIDO2 підтримують смарткартку (PIV); аналогічну роль виконує Google Titan. Завжди купуйте по два ключі на особу — один користувач носить із собою, другий зберігається в сейфі.
Порівняння методів MFA: можливості кожного
| Метод | Стійкість до фішингу | Зручність | Що для цього потрібно |
|---|---|---|---|
| SMS-код | відсутня — код можна виманити, а номер перехопити | потрібно переписувати код, залежність від сигналу | номер телефону |
| Застосунок TOTP (код з Authenticator) | відсутня — код можна виманити, але номер перехопити неможливо | потрібно переписувати код, працює офлайн | телефон, реєстрація за QR-кодом |
| Push-сповіщення з number matching | не захищає від проксі, але добре протидіє бомбардуванню запитами | розблокувати телефон і ввести двозначне число | телефон, актуальна версія застосунку, доступ до інтернету |
| Passkey (синхронізований) | висока — підпис створюється лише для правильного домену | відбиток пальця або обличчя, нічого не потрібно переписувати | пристрій з обліковим записом Apple, Google або Microsoft |
| Апаратний ключ FIDO2 | висока, до того ж ключ не залишає пристрою | вставити або прикласти ключ і торкнутися його | два ключі на особу, порт USB або NFC |
Ця таблиця є рейтингом з одним застереженням: найкращий метод — той, який підтримує сервіс і яким люди справді користуються. Якщо бухгалтерська система підтримує лише SMS, увімкніть SMS і додатково надійно захистіть електронну пошту, через яку можна скинути пароль облікового запису.
Де насамперед увімкнути MFA
- Корпоративна електронна пошта (Microsoft 365, Google Workspace). Через поштову скриньку можна скинути пароль майже до всіх інших сервісів. Відкладати цей пункт немає сенсу.
- Облікові записи адміністраторів. Глобальний адміністратор тенанта, адміністратор домену, доступ до хостингу та DNS. Microsoft, до речі, вимагає MFA для входу до своїх адміністративних порталів (Azure portal, Entra та Intune admin center) із жовтня 2024 року, для Microsoft 365 admin center — поступово з лютого 2025 року, а з 1 жовтня 2025 року також для операцій запису через Azure CLI, PowerShell і REST API.
- Банківські сервіси та платіжні шлюзи. Перевірте, хто має доступ і чи не залишився десь номер колишнього працівника.
- VPN і віддалений доступ, включно з RDP. MFA не врятує RDP, відкритий безпосередньо в інтернет, — він має бути захищений VPN або шлюзом із підтримкою автентифікації.
- Менеджер паролів та облікові записи без власника. Спільні поштові скриньки, сервісні облікові записи та доступи, колись налаштовані зовнішнім підрядником, знайти найважче. Про те, як це зробити, розповідаємо в матеріалі ваш ІТ-фахівець звільнився: як передати корпоративну ІТ-інфраструктуру.
Резервні методи та втрачений телефон
Саме на цьому етапі впровадження MFA найчастіше зазнає невдачі — не через технології, а тому, що ніхто заздалегідь не описав порядок дій.
Для кожного облікового запису потрібно зареєструвати два методи. Один телефон — це єдина точка відмови. Для адміністраторів це означає два апаратні ключі, для решти користувачів — зазвичай passkey на телефоні та TOTP на ноутбуці. Резервні коди мають зберігатися в сейфі, а не в папці «Важливе» тієї самої поштової скриньки, яку ви захищаєте.
Опишіть порядок дій на випадок втрати телефона раніше, ніж хтось його втратить. У ньому має бути зазначено: хто приймає звернення, як перевіряється особа заявника (кодове слово через інший канал, відеодзвінок, особистий візит), як видаляється старий метод і реєструється новий. Особливо уважно поставтеся до перевірки особи: видати себе телефоном за працівника та попросити «скинути MFA» — поширений прийом.
У Microsoft Entra ID для відновлення доступу та підключення нових працівників використовується Temporary Access Pass — тимчасовий одноразовий доступ, за допомогою якого користувач реєструє новий метод. В обліковому записі Google проблему втраченого пристрою вирішують видаленням його passkey з облікового запису на іншому пристрої.
Як упровадити MFA, щоб працівники її не саботували
Опір MFA виникає не через лінощі, а через перший невдалий досвід: людина працює поза офісом, не має сигналу й на дві години втрачає доступ до пошти.
Пілотний запуск для трьох–п’яти людей протягом двох тижнів. Сформуйте різноманітну групу — запросіть як технічно підкованого працівника, так і того, хто самостійно не встановить застосунок. Усе, що не спрацює в них, не спрацює й у решти; проте на цьому етапі це означатиме один дзвінок замість п’ятдесяти.
Спочатку дозвольте, потім вимагайте. Дайте людям від двох до чотирьох тижнів для добровільної реєстрації й лише після цього ввімкніть обов’язкове використання. А passkey пропонуйте як спосіб заощадити час, а не як додатковий захист: замість пароля та шестизначного коду достатньо прикласти палець.
Вимірюйте два показники. Скільки людей зареєстрували надійний метод і скільки входів справді виконано з його допомогою. Другий показник зазвичай нижчий і покаже, де користувачі повертаються до кодів.
Поширені запитання
Що робити, якщо наше програмне забезпечення взагалі не підтримує MFA?
Захистіть його ззовні — дозвольте доступ лише з корпоративної мережі або через VPN із MFA — і насамперед надійно захистіть електронну пошту, через яку можна було б скинути пароль. Під час наступної заміни системи внесіть підтримку MFA до переліку вимог; зв’язок із бюджетом ми розглядаємо в матеріалі скільки коштує ІТ-обслуговування малого бізнесу.
Чи вимагає MFA якийсь закон?
Для компаній, на які поширюється новий zákon o kybernetické bezpečnosti, надійна автентифікація є одним з очікуваних заходів. Чи стосуються ці правила саме вас, пояснюємо у статті NIS2 та zákon č. 264/2025 Sb.. Для решти компаній MFA є звичайною вимогою страхових компаній і великих замовників.
ITHOPE працює у Брно, а впровадження MFA та passkeys ми розглядаємо як звичайну складову ІТ-обслуговування: разом перевіримо, де їх можна ввімкнути вже зараз, налаштуємо стійкі до фішингу методи в Microsoft 365 або Google Workspace, підготуємо порядок дій на випадок втрати телефона та навчимо працівників. Наступний крок — постійне ІТ-обслуговування та резервне копіювання: автентифікація захищає доступ, а резервні копії — дані. Огляд послуг наведено в розділі ІТ для компаній.
Джерела
- NIST SP 800-63B rev. 4
- FIDO Alliance: Passkeys
- Microsoft: From cookie theft to BEC (2022)
- Microsoft Learn: number matching у push-сповіщеннях
- Microsoft Learn: passkeys в Authenticator
- Microsoft Learn: обов’язкова MFA в Microsoft Entra
- FBI IC3: SIM Swap Schemes
- Apple Support: Passkey security
Де нас знайти
ITHOPE — компанія з Брно, Чехія: ми робимо відновлення даних з дисків, RAID і NAS, сервіс ПК та ноутбуків та IT для бізнесу, усе у власній лабораторії за адресою Viniční 3587/216, 615 00 Brno.
Телефон +420 775 556 063 (цілодобово). Пристрій можна привезти особисто або надіслати курʼєром (Zásilkovna, PPL).