Odpověď hned: SMS kód je nejslabší z běžně používaných druhých faktorů — americký NIST ho ve své aktuální metodice vede jako „omezený” a požaduje, aby provozovatel nabídl i jinou možnost. Aplikace s kódem (TOTP) a push notifikace jsou lepší, ale útočník, který mezi vás a přihlašovací stránku postaví průchozí proxy, obejde i je. Tenhle útok principiálně nepropustí jen passkeys a hardwarové klíče FIDO2: přihlášení je u nich kryptograficky svázané s doménou, takže na podvržené adrese se vůbec nespustí. Začněte e-mailem, administrátorskými účty a vzdáleným přístupem — a passkey lidem představte tím, čím opravdu je: méně psaní, ne víc.
MFA (vícefaktorové ověřování) znamená, že k přihlášení potřebujete víc věcí: něco, co víte (heslo), něco, co máte (telefon, klíč), případně něco, čím jste (otisk, obličej). 2FA je případ se dvěma faktory. Dnes se rozhoduje hlavně o jejich kvalitě.
Proč SMS kód přestal stačit
Číslo se dá převzít (SIM swap). Útočník přesvědčí operátora — sociálním inženýrstvím, podvrženými doklady nebo přes nepoctivého zaměstnance —, aby přesměroval číslo na jeho SIM. Od té chvíle mu chodí hovory i SMS oběti. Americké centrum FBI IC3 uvedlo, že za celé období leden 2018 až prosinec 2020 dostalo 320 hlášení SIM swapu se ztrátami kolem 12 milionů dolarů, zatímco jen za rok 2021 to bylo 1 611 hlášení a přes 68 milionů dolarů.
Kód se dá vylákat v reálném čase. Podvodná stránka požádá o heslo, obratem ho použije na skutečném webu, ten odešle SMS a stránka si o kód řekne. Zaměstnanec ho opíše, protože přišel přesně ve chvíli, kdy ho čekal.
Doručení není pod vaší kontrolou. SMS jde přes operátora, roaming i případné přeposílání jinam a firma nemá jak ověřit, kdo ji četl.
Proto NIST v revizi 4 metodiky SP 800-63B označil ověřování přes veřejnou telefonní síť (SMS i hlasový hovor) za omezený autentizátor. Provozovatel má podle ní zajistit, že jsou dostupné i jiné metody, upozornit na omezení ještě před navázáním a před odesláním kódu zvažovat rizikové ukazatele — výměnu zařízení, změnu SIM, přenos čísla a jiné odchylky od běžného chování.
Praktický překlad: SMS nechte jen jako záložní metodu tam, kde ji služba neumí nahradit.
Útok, který obejde i aplikaci s kódem
Existuje třída útoků označovaná adversary-in-the-middle (AiTM), protivník uprostřed. Podvodná stránka nefunguje jako statická napodobenina, ale jako průchozí prostředník: udržuje dvě samostatná šifrovaná spojení, jedno s obětí a druhé se skutečnou službou, a překlápí mezi nimi provoz. Uživatel vidí opravdový přihlašovací dialog, opravdu se přihlásí a opravdu potvrdí druhý faktor. Prostředník si přitom odnese cookie přihlášené relace — potvrzení, že ověření už proběhlo — a s ní se k účtu dostane, aniž by systém znovu žádal o druhý faktor. Microsoft popsal kampaň, která takto cílila na více než 10 000 organizací od září 2021; navazovala na ni podvodná fakturační korespondence z napadených schránek.
Slabina není v délce kódu. Je v tom, že uživatel může tajemství předat komukoli, kdo si o něj řekne. Obrana musí tu možnost odebrat, a k tomu vedou tři vrstvy:
- Metoda vázaná na doménu. Passkey ani hardwarový klíč se na cizí doméně nenabídnou, protože podpis vzniká pro konkrétní adresu služby. Uživatel nemá co předat.
- Podmíněný přístup. Microsoft upozorňuje, že podmínky přístupu se vyhodnocují znovu pokaždé, když se někdo pokusí ukradenou cookie použít. Požadavek na spravované zařízení útok utne i tehdy, když relace unikla.
- Sledování následků. Nová pravidla v poště, přeposílání na cizí adresu, změna bankovního spojení v odchozí faktuře. To se hlídá v protokolech — a když se to stihne, ušetří to scénář z článku ransomware ve firmě: prvních 24 hodin.
Únava z MFA a co s ní udělal number matching
Druhá cesta, jak obejít push notifikace, nepotřebuje žádnou techniku. Útočník, který už má heslo, se prostě přihlašuje pořád dokola. Uživateli zvoní telefon v jednu ráno a po dvacáté první výzvě ji odklepne, aby měl klid. Tomu se říká MFA fatigue.
Odpovědí je number matching (shoda čísel): na přihlašovací obrazovce se ukáže dvojciferné číslo a uživatel ho musí opsat do aplikace. Kdo přihlášení nezačal, žádné číslo nevidí a nemá co opsat. Microsoft to zapnul plošně pro všechna push oznámení v Microsoft Authenticatoru a uživatel se z toho nemůže odhlásit; nefunguje to na chytrých hodinkách a starší verze aplikace přihlášení nedokončí.
Number matching ale není ochrana proti phishingu. Zastaví bombardování výzvami, proti průchozí proxy nepomůže — tam uživatel číslo uvidí, protože mu ho prostředník přehraje ze skutečné služby. Pravidlo pro lidi proto zní: nikdy nepotvrzuj přihlášení, které jsi sám nezačal, a nahlas ho. To druhé je důležitější — neschválená výzva znamená, že někdo zná heslo.
Co jsou passkeys a FIDO2
FIDO2 je otevřený standard pro přihlašování bez sdíleného hesla; skládá se z rozhraní WebAuthn, které umí prohlížeč, a z CTAP, kterým prohlížeč mluví s klíčem nebo telefonem. Passkey je přihlašovací údaj postavený na těchto standardech — uložený v telefonu, počítači nebo v hardwarovém klíči.
Při registraci vznikne dvojice klíčů. Veřejný dostane služba, soukromý zůstane ve vašem zařízení a nikdy ho neopustí. Při přihlášení služba pošle výzvu, zařízení ji po odemčení (otisk, obličej, PIN) podepíše a služba podpis ověří. Žádné tajemství se nepřenáší, takže není co odposlechnout ani ukrást z databáze služby. Odolnost proti phishingu vzniká tím, že autentizátor vybírá klíč podle ověřené domény — NIST tomu říká vázání na jméno ověřovatele. Na jiné adrese zařízení nemá co nabídnout; uživatel tu chybu nemůže udělat.
Passkeys existují ve dvou podobách a rozdíl je pro firmu podstatný:
- Synchronizovaný passkey se šifrovaně zálohuje a sdílí mezi vašimi zařízeními — u Applu přes Klíčenku na iCloudu, kterou Apple popisuje jako end-to-end šifrovanou klíči, jež sám nezná. Ztráta telefonu neznamená ztrátu přístupu.
- Passkey vázaný na zařízení (device-bound) se nesynchronizuje. Sem patří hardwarové klíče a passkey uložený přímo v Microsoft Authenticatoru — Entra ID ho vede jako device-bound a vyžaduje Android 14 nebo iOS 17 a novější. Vyšší jistota, ale musíte dořešit náhradní metodu.
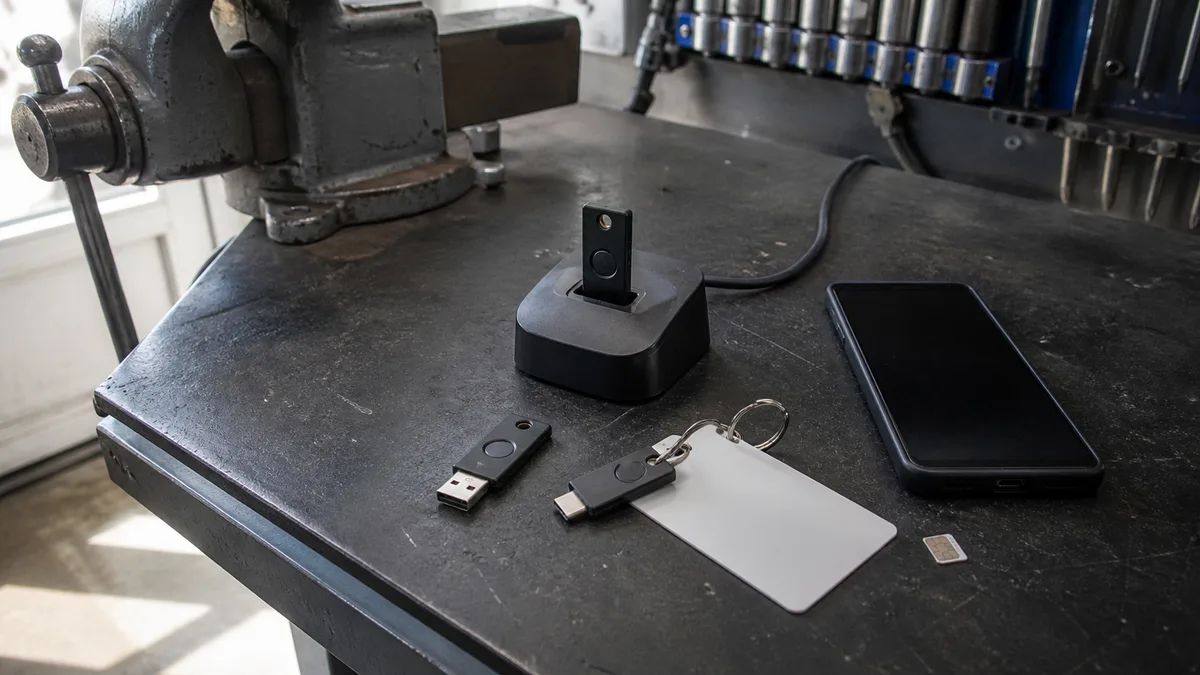
Hardwarové klíče dejte lidem, jejichž účet je pro firmu kritický: jednateli, účetní, správci IT, komukoli s právem měnit bankovní spojení. Klíče YubiKey existují v provedeních USB-A, USB-C, NFC i Lightning a vedle FIDO2 umí i čipovou kartu (PIV); obdobnou roli plní Google Titan. Kupujte vždy dva na osobu — jeden nosí uživatel, druhý leží v trezoru.
Srovnání metod MFA: co která umí
| Metoda | Odolnost proti phishingu | Pohodlí | Co k tomu potřebujete |
|---|---|---|---|
| SMS kód | žádná — kód lze vylákat, číslo převzít | přepisování kódu, závislost na signálu | telefonní číslo |
| TOTP aplikace (kód z Authenticatoru) | žádná — kód lze vylákat; číslo ale převzít nelze | přepisování kódu, funguje offline | telefon, registrace QR kódem |
| Push notifikace s number matching | žádná proti proxy, dobrá proti bombardování výzvami | odemknout telefon, opsat dvojčíslí | telefon, aktuální aplikace, data |
| Passkey (synchronizovaný) | vysoká — podpis vzniká jen pro správnou doménu | otisk nebo obličej, nic se nepřepisuje | zařízení s účtem Apple/Google/Microsoft |
| Hardwarový klíč FIDO2 | vysoká, klíč navíc neopustí zařízení | zapojit nebo přiložit, dotknout se | dva klíče na osobu, port USB nebo NFC |
Tabulka je žebříček s jednou výhradou: nejlepší je metoda, kterou služba podporuje a lidé ji používají. Když ekonomický systém umí jen SMS, zapněte SMS — a doplňte silnou ochranu e-mailu, přes který by šel účet resetovat.
Kde MFA zapnout nejdřív
- Firemní e-mail (Microsoft 365, Google Workspace). Přes schránku se resetuje skoro všechno ostatní. Tuhle položku nemá smysl odkládat.
- Administrátorské účty. Globální správce tenantu, správce domény, přístup k hostingu a k DNS. Microsoft ostatně MFA pro přihlášení do svých administrátorských portálů (Azure portal, Entra a Intune admin center) vynucuje od října 2024, pro Microsoft 365 admin center postupně od února 2025 a od 1. října 2025 i pro zápisové operace přes Azure CLI, PowerShell a REST API.
- Bankovnictví a platební brány. Ověřte, kdo má přístup a jestli u někoho nezůstalo číslo bývalého zaměstnance.
- VPN a vzdálený přístup včetně RDP. RDP vystavené přímo do internetu MFA nezachrání — patří za VPN nebo za bránu, která ověřování umí.
- Správce hesel a účty bez majitele. Sdílené schránky, servisní účty a přístupy nastavené kdysi externistou se hledají nejhůř; jak na to, popisujeme v textu odešel vám ajťák: jak předat firemní IT.
Záložní metody a ztracený telefon
Na tomhle bodě zavádění MFA nejčastěji zkolabuje — ne kvůli technice, ale proto, že to nikdo nesepsal předem.
Každý účet potřebuje dvě registrované metody. Jeden telefon je jeden bod selhání. U administrátorů to znamená dva hardwarové klíče, u ostatních typicky passkey na telefonu plus TOTP na notebooku. Záložní kódy patří do trezoru, ne do složky „Důležité” v té samé schránce, kterou chráníte.
Postup pro ztrátu telefonu napište dřív, než ho někdo ztratí. Musí obsahovat: kdo hovor přijme, jak se ověří, že volá opravdu ten člověk (heslo přes jiný kanál, videohovor, osobní návštěva), jak se stará metoda odebere a jak se registruje nová. Pozor právě na ověření volajícího — vydávat se po telefonu za zaměstnance a nechat si „resetovat MFA” je běžná technika.
V Microsoft Entra ID slouží k obnově i k nástupu nových lidí Temporary Access Pass, časově omezený jednorázový přístup, se kterým si uživatel zaregistruje novou metodu. U účtu Google se ztracené zařízení řeší odebráním jeho passkey z účtu na jiném zařízení.
Jak to zavést, aby to lidé nesabotovali
Odpor proti MFA nevzniká z lenosti, ale z první špatné zkušenosti: člověk je v terénu, nemá signál a přijde na dvě hodiny o poštu.
Pilot na třech až pěti lidech, dva týdny. Vyberte směs — někoho technického a někoho, kdo si sám nenainstaluje aplikaci. Co se pokazí u nich, pokazí se u všech; jen to tady stojí jeden telefonát místo padesáti.
Nejdřív povolit, pak vyžadovat. Dejte lidem dva až čtyři týdny na dobrovolnou registraci a teprve pak zapněte vynucení. A passkey prodávejte jako úsporu, ne jako zabezpečení — místo hesla a šesticiferného kódu se přiloží prst.
Měřte dvě čísla. Kolik lidí má registrovanou silnou metodu a kolik přihlášení jí opravdu proběhlo. To druhé bývá nižší a ukáže vám, kde se lidé vracejí ke kódům.
Časté otázky
Co když náš software MFA vůbec neumí?
Chraňte ho zvenčí — přístupem jen z firemní sítě nebo přes VPN s MFA — a hlavně silně chraňte e-mail, přes který by šlo heslo resetovat. Při další obměně systému dejte podporu MFA do zadání; souvislost s rozpočtem rozebíráme v textu kolik stojí správa IT pro malou firmu.
Vyžaduje MFA nějaký zákon?
Pro firmy spadající pod nový zákon o kybernetické bezpečnosti je silné ověřování jedním z očekávaných opatření; jestli se vás pravidla týkají, rozebíráme v článku NIS2 a zákon č. 264/2025 Sb.. Pro ostatní je MFA běžný požadavek pojišťoven i větších odběratelů.
ITHOPE sídlí v Brně a zavedení MFA a passkeys řešíme jako běžnou součást správy IT: projdeme s vámi, kde se dá zapnout hned, nastavíme metody odolné proti phishingu v Microsoftu 365 nebo Google Workspace, připravíme postup pro ztracený telefon a proškolíme lidi. Navazuje na to průběžná správa IT a zálohování — ověřování chrání přístup, zálohy chrání data. Přehled služeb najdete v sekci IT pro firmy.