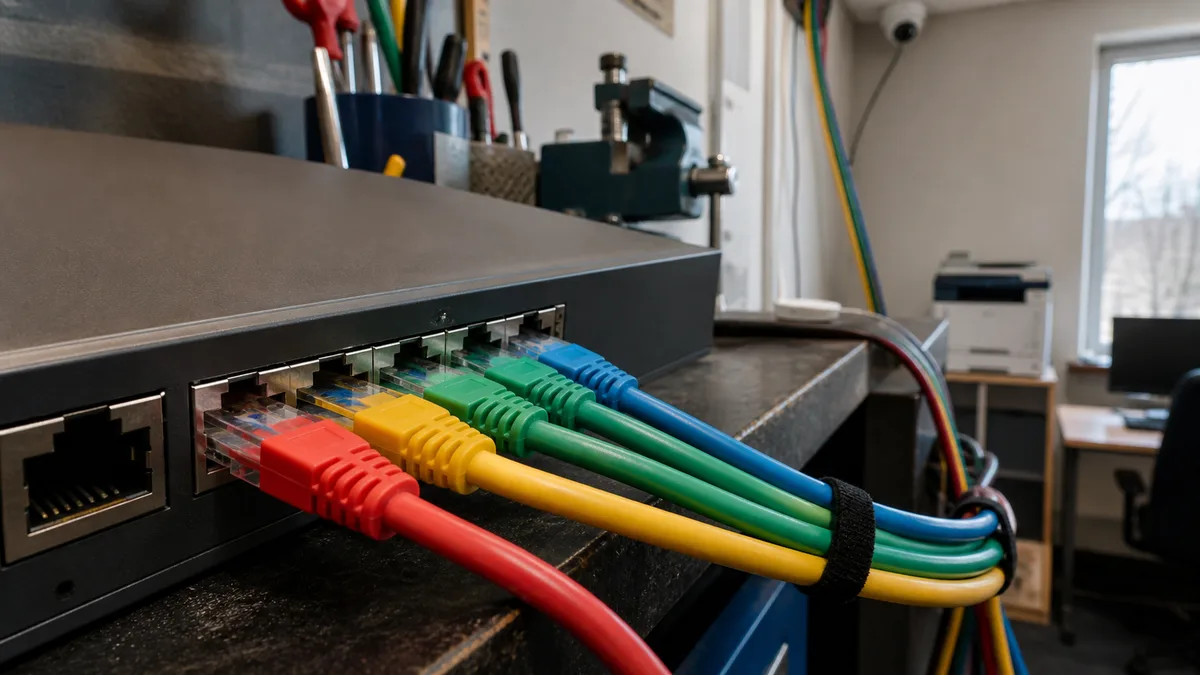
Коротка відповідь: Коли камери, принтери, пристрої відвідувачів і комп’ютер із бухгалтерією перебувають в одній мережі, зловмиснику достатньо зламати один найслабший пристрій, щоб отримати доступ до всього іншого. Рішенням є сегментація — поділ однієї фізичної мережі на окремі VLAN (віртуальні мережі за стандартом IEEE 802.1Q) із правилами, які дозволяють між ними лише необхідний трафік. Обладнання, що підтримує таку конфігурацію, сьогодні використовують навіть компанії з п’ятьма працівниками.
Що таке пласка мережа і чому вона небезпечна
Пласка мережа означає, що всі пристрої компанії використовують один діапазон IP-адрес і один широкомовний домен. Ноутбук бухгалтера, NAS із резервними копіями, принтер, вісім IP-камер і телефон тимчасового працівника перебувають в одному середовищі. Той, хто отримає доступ до одного з них, може досліджувати всі інші: бачити відкриті порти, спільні папки, черги друку та вебінтерфейси камер.
Міжмережевий екран на межі з інтернетом тут не допоможе — він контролює трафік, що надходить ззовні. Опинившись усередині, зловмисник переміщується мережею вбік (lateral movement, послідовний перехід від одного пристрою до іншого), а периферійний міжмережевий екран цього не бачить, оскільки такий трафік через нього взагалі не проходить.
Найнаочніше це демонструє програма-вимагач: після компрометації одного пристрою зловмисник перевіряє, що доступне в мережі, і шифрує все, включно з NAS, підключеним як мережевий диск. Без сегментації «те, що видно» означає «усе». Як виглядає перший день такого інциденту, описано в статті програма-вимагач у компанії: перші 24 години.
Через що зазвичай проникають у мережу
IP-камери та відеореєстратори
Ботнет Mirai 2016 року — класичний приклад. Він сканував інтернет у пошуках пристроїв, захищених заводськими або жорстко заданими іменами користувачів і паролями, входив у них через Telnet і SSH та залучав до ботнету маршрутизатори, IP-камери й відеореєстратори. У вересні 2016 року здійснена за його допомогою атака вивела з ладу сайт KrebsOnSecurity трафіком обсягом 620 Гбіт/с, а 1 жовтня 2016 року його вихідний код опублікували на форумі Hackforums. Аналіз, представлений на конференції USENIX Security 2017, вказує на пікову кількість приблизно 600 тисяч заражених пристроїв.
Для малої компанії важливий не масштаб тієї атаки, а спосіб проникнення: стандартний пароль. Каталоги заводських облікових даних для камер загальнодоступні й охоплюють десятки виробників (Axis, Hikvision, Dahua, Bosch, Pelco, Sony). Деякі з них — Hanwha, Hikvision, Panasonic — сьогодні вимагають установити власний пароль під час першого входу, інші лише показують попередження, яке можна пропустити. Типова знахідка на практиці: шестирічна система відеоспостереження, прошивку якої жодного разу не оновлювали, а її інтерфейс доступний з усієї корпоративної мережі.
Мережеві принтери
У принтерів відкритий порт 9100 для так званого необробленого друку (raw print, JetDirect / AppSocket), який за своєю природою не передбачає автентифікації. Кожен, хто має до нього доступ, може надсилати завдання на друк, а на більшості пристроїв — також керівні команди PJL: читати й змінювати змінні в NVRAM, звертатися до файлової системи принтера та змінювати текст на дисплеї.
Ще небезпечніший вміст конфігурації. Багатофункціональний пристрій із налаштованими функціями «сканувати в папку» та «сканувати на електронну пошту» зберігає облікові дані для SMB, LDAP, SMTP або FTP — тобто для спільних папок, каталогу користувачів і пошти. Принтер зі старою прошивкою — це не лише принтер, а й сховище службових облікових записів. Рекомендація в різних джерелах однакова: дозволяти доступ до порту 9100 лише із серверів друку або VLAN для принтерів і ніколи не відкривати його в інтернет.
Розумні телевізори та інші пристрої IoT
Телевізор з Android у переговорній кімнаті, конференц-система, термінал обліку робочого часу, кондиціонер із Wi-Fi. Ніхто не займається їх оновленням, виробник через кілька років припиняє випускати прошивки, а пристрій залишається в мережі ще на вісім років — із повним доступом до всього іншого, бо хтось просто підключив його до корпоративної Wi-Fi.
Як працює VLAN
Стандарт IEEE 802.1Q додає до Ethernet-кадру мітку (tag) із номером VLAN. На її основі комутатор визначає, куди можна передати кадр. На практиці використовують три поняття:
- Access port (untagged) — порт з одним кінцевим пристроєм. Для нього задається PVID, тобто номер VLAN, до якої зараховуватиметься вхідний немаркований трафік. Камера, підключена до порту з PVID 30, перебуває у VLAN 30 і сама про це нічого не знає; на камері нічого налаштовувати не потрібно.
- Trunk port (tagged) — порт між комутаторами або між комутатором і маршрутизатором, через який одночасно проходить кілька VLAN, кожна зі своєю міткою кадрів.
- Шлюз — маршрутизатор або міжмережевий екран має інтерфейс для кожної VLAN, забезпечує для неї DHCP і за допомогою правил визначає, хто з ким може обмінюватися даними.
Ключовий наслідок: перейти між двома VLAN можна лише через маршрутизатор. Правила задаються в одному місці, а базове правило має звучати як «заборонено» — дозволяються конкретні винятки, а не навпаки.
Це логічне розділення: воно створюється поверх уже наявної фізичної інфраструктури, тому прокладати додаткові кабелі зазвичай не потрібно. Фізичний стан мережі — кабелі, комутаційна шафа, маркування та стан портів — розглянуто в матеріалі аудит комп’ютерної мережі та кабельної інфраструктури.
Які сегменти відокремити й що до них належить
| Сегмент | Що до нього належить | Доступ до інтернету | Доступ до інших сегментів | Навіщо відокремлювати |
|---|---|---|---|---|
| Робочі станції | ноутбуки й ПК працівників, корпоративні телефони | так | лише до конкретних служб серверів і принтерів | звідси надходить більшість заражень (вкладення, вебсайти, USB) |
| Сервери та NAS | контролер домену, файловий сервер, ERP, бухгалтерія | лише для оновлень | жодного вихідного доступу до клієнтських мереж | сервер не має самостійно встановлювати з’єднання з комп’ютером користувача |
| Камери та IoT | IP-камери, відеореєстратор, телевізор, система обліку відвідуваності, датчики | заборонити, якщо виробник не вимагає хмарного сервісу | жодного | пристрої без оновлень не повинні бачити дані |
| Принтери | багатофункціональні пристрої, сервери друку | лише для оновлення прошивки | лише приймання завдань на друк із робочих станцій | порт 9100 не потребує автентифікації, а конфігурація містить службові облікові дані |
| Гості та BYOD | відвідувачі, приватні телефони, технічні працівники постачальників | так, з обмеженням швидкості | жодного | ви не керуєте цими пристроями й нічого не знаєте про їхній стан |
| Середовище резервного копіювання | сервер резервного копіювання, цільовий NAS, стрічковий накопичувач | лише до зовнішнього сховища | з’єднання ініціює система резервного копіювання, а не клієнт | остання лінія захисту після програми-вимагача; цього також вимагає нормативний акт |
| Адміністрування | інтерфейси комутаторів, точок доступу, міжмережевого екрана, IPMI | ні | лише з виділеної станції або через VPN | той, хто отримає контроль над комутатором, зможе обійти всі правила |
Варто дотримуватися такого правила: середовище резервного копіювання не має бути доступне зі звичайної робочої станції через звичайний обліковий запис користувача.
Wi-Fi: гостьова мережа — це не просто інший пароль
Одна точка доступу може одночасно транслювати кілька SSID (назв мережі) і призначати кожному з них окрему VLAN. Тому для сегментації не потрібно купувати вдвічі більше обладнання. Правильно налаштована гостьова мережа має три властивості:
- Власний SSID, зіставлений із гостьовою VLAN — трафік гостей узагалі не потрапляє до корпоративної VLAN, а правило на шлюзі дозволяє йому лише вихід в інтернет.
- Увімкнена ізоляція клієнтів (client isolation) — пристрої в межах одного SSID не можуть обмінюватися даними між собою. Без цього телефон одного відвідувача бачить ноутбук іншого.
- Обмежена швидкість — щоб один відвідувач, який завантажує оновлення, не заблокував інтернет-канал для всієї компанії.
Поширене непорозуміння: фраза «у нас для гостей інша Wi-Fi» здебільшого означає лише інший пароль до тієї самої мережі. Важливо, до якої VLAN прив’язано SSID і які правила в ній діють. Якщо ви водночас розв’язуєте проблеми з покриттям або перебоями, дивіться матеріал проблеми з Wi-Fi: слабкий сигнал і перебої.
Що про сегментацію говорить чеське законодавство
Новий чеський закон про кібербезпеку (чинний із 1 листопада 2025 року) поділяє зобов’язані суб’єкти на два режими й вимагає сегментації мережі в обох.
- Vyhláška č. 410/2025 Sb. (режим нижчого рівня обов’язків) у § 11 písm. a) вимагає сегментації мережі «включно з відокремленням операційного середовища та середовища резервного копіювання».
- Vyhláška č. 409/2025 Sb. (режим вищого рівня обов’язків) у § 26 odst. 5 вимагає відокремити середовище резервного копіювання від інших середовищ.
NÚKIB опублікував для нижчого режиму посібник із практичними прикладами; згідно з ним, відокремлення можна реалізувати фізично або логічно, тобто саме за допомогою VLAN. Чи поширюються ці обов’язки на вашу компанію, пояснено в матеріалі закон про кібербезпеку 264/2025 і кого він стосується.
Навіть якщо закон на вас не поширюється, його варто сприймати як мінімальний стандарт. «Відокремлення операційного середовища та середовища резервного копіювання» — саме те, що після атаки програми-вимагача визначає, чи матимете ви звідки відновити дані.
Покрокове впровадження
1. З’ясуйте, що насправді є у вашій мережі. Без інвентаризації немає сенсу складати план: потрібен перелік пристроїв із MAC-адресами, портами комутатора, призначенням і відповідальними особами. Майже завжди при цьому знаходяться два-три пристрої, про які ніхто не знає, хто їх підключив.
2. Спроєктуйте VLAN і діапазони адрес. Нумерація має бути зрозумілою (10 — робочі станції, 20 — сервери, 30 — камери, 40 — принтери, 50 — гості, 60 — резервні копії, 99 — адміністрування), а кожна VLAN повинна мати власний діапазон IP-адрес. Додайте таблицю дозволених потоків, а не лише перелік мереж.
3. Забезпечте резервний шлях до адміністрування. VLAN для адміністрування має бути доступна ще до початку фільтрації. У MikroTik ризик втрати доступу усувають, налаштовуючи management VLAN на trunk-порту до ввімкнення vlan-filtering. Консольний кабель завжди тримайте напохваті.
4. Почніть із гостей. Це найменший ризик і миттєвий результат: новий SSID, гостьова VLAN, ізоляція клієнтів і правило «лише в інтернет». Якщо щось піде не так, працівники компанії цього навіть не помітять.
5. Потім перенесіть камери та IoT. Перемкніть камери на access-порти з PVID камерної VLAN, перевірте, що переглядати відео в реальному часі можна лише з виділеної станції, і скасуйте перенаправлення портів з інтернету на відеореєстратор.
6. Далі — принтери. Створіть VLAN для друку й дозвольте лише трафік із робочих станцій до портів друку. Змініть налаштування службових облікових записів, збережених у багатофункціональному пристрої, та оновіть прошивку — сегментація зменшує наслідки вразливості, але не усуває її.
7. Насамкінець — сервери та резервні копії. Це найчутливіший етап, тому його виконують у неробочий час і з перевіреним сценарієм повернення до попередньої конфігурації. Відокремте середовище резервного копіювання так, щоб з’єднання із джерелом ініціювала система резервного копіювання, а не навпаки.
8. Задокументуйте конфігурацію. Схема VLAN, таблиця правил, перелік осіб із доступом до адміністрування. Без документації наступний технічний працівник протягом року знову перетворить сегментовану мережу на пласку.
На якому обладнанні це побудувати
Для поділу мережі не потрібне обладнання корпоративного класу. 802.1Q підтримують практично всі сучасні керовані комутатори:
- TP-Link Omada — налаштування VLAN через Omada Controller, серії Agile, Access, Access Plus, Access Pro, Access Max, Aggregation і Campus. Висхідне з’єднання з маршрутизатором налаштовується як tagged, а клієнтські порти — як untagged із відповідним PVID. Маршрутизатор також має підтримувати VLAN і забезпечувати DHCP для кожної з них.
- Ubiquiti UniFi — мережі визначаються в контролері, SSID зіставляється з VLAN, а ізоляція клієнтів вмикається на рівні мережі та окремого SSID.
- MikroTik — VLAN налаштовується на bridge за допомогою
vlan-filtering, access-порти маютьpvid, а trunk-порти позначаються якtagged. На пристроях із відповідним комутаційним чипом фільтрація виконується апаратно, тобто без втрати пропускної здатності.
Найчастішою перешкодою стає не ціна комутатора, а некерований комутатор під столом, через який підключено половину офісу.
Найпоширеніші помилки
- VLAN без правил. Мережі розділені, але шлюз маршрутизує між ними весь трафік.
- Забуте адміністрування. Інтерфейс комутатора або точки доступу залишається в користувацькій VLAN зі стандартним паролем. Той, хто отримає до нього доступ, зможе переписати решту правил.
- Пристрій у двох мережах. Принтер або сервер із двома мережевими адаптерами в різних VLAN стає мостом між ними.
- Резервна копія як підключений диск. NAS для резервного копіювання, доступний із кожної робочої станції через звичайний обліковий запис, буде зашифровано разом з усім іншим.
- Гостьовий SSID без ізоляції клієнтів. Відвідувачі не бачать корпоративної мережі, але бачать пристрої одне одного.
- Перенаправлення порту на відеореєстратор. Система відеоспостереження, відкрита в інтернет для перегляду з телефона, — саме той сценарій, завдяки якому поширився Mirai. Рішенням є VPN, а не перенаправлений порт.
Потрібна допомога
Сегментацію достатньо один раз виконати належним чином, а потім лише підтримувати. У ITHOPE в Брно ми проєктуємо для компаній поділ мережі з урахуванням обладнання, яке вже встановлено в комутаційній шафі: налаштовуємо VLAN і правила на шлюзі, відокремлюємо гостей, камери та принтери, а також середовище резервного копіювання відповідно до Vyhláška — і надалі обслуговуємо мережу, щоб за рік вона не повернулася до початкового стану. Із цим пов’язані керування IT та резервне копіювання й інші послуги в розділі IT для компаній. Зверніться до нас, якщо хочете дізнатися про стан своєї мережі раніше, ніж це виявить інцидент.
Сегмент «сервери та NAS» ми також обслуговуємо на практиці: сервіс NAS у Брно — установлення, заміна дисків і моніторинг мережевих сховищ, щоб сегментація мала сенс і на рівні даних.
Джерела
- Vyhláška č. 410/2025 Sb. (режим нижчого рівня обов’язків) — e-Sbírka
- NÚKIB опублікував новий посібник для суб’єктів у режимі нижчого рівня обов’язків
- Krebs on Security: опубліковано вихідний код IoT-ботнету «Mirai»
- Дослідження ботнету Mirai (USENIX Security 2017)
- IPVM: каталог стандартних паролів IP-камер
- TP-Link Omada: налаштування VLAN 802.1Q на комутаторах Omada
- MikroTik RouterOS: базова комутація VLAN
- PentestPad: порт 9100 — JetDirect / AppSocket (необроблений друк)
Де нас знайти
ITHOPE — компанія з Брно, Чехія: ми робимо відновлення даних з дисків, RAID і NAS, сервіс ПК та ноутбуків та IT для бізнесу, усе у власній лабораторії за адресою Viniční 3587/216, 615 00 Brno.
Телефон +420 775 556 063 (цілодобово). Пристрій можна привезти особисто або надіслати курʼєром (Zásilkovna, PPL).